Veeva Vault
Veeva Vaultは、ライフサイエンス業界向けに構築されたクラウドベースのコンテンツおよびデータ管理プラットフォームです。製薬、バイオテクノロジー、医療機器企業の臨床、薬事、品質、コマーシャル、CRM業務を支えます。
Veeva Vaultコネクターは完全に動的であり、標準オブジェクト(Product、Account、Country、Userなど)とカスタムオブジェクトを含む、テナント内のすべてのアクティブなVaultオブジェクトで機能します。フィールドスキーマは設計時にVaultのメタデータAPIから取得されるため、レシピエディターには常に実際のVault設定が反映されます。
Veeva Vaultコネクターを使用して、次のことを行います。
- Veeva Vaultに保存されているドキュメントとデータレコードを取得、作成、または更新します。
- Vaultアクションを承認、レビュー、またはデータ送信プロセスに統合して、ワークフローを効率化します。
- 監査ログ、システムイベント、またはレコード変更を追跡し、規制要件への対応を支援します。
- Vaultと、CRM、ERP、クラウドストレージなどの他のアプリケーションとの間で情報を同期または交換します。
カスタムアクションを使用して、任意のVeeva Vault RESTエンドポイントへのカスタムHTTPリクエストを作成することもできます。リクエストはアクティブなセッションで認証されます。エンドポイントの詳細については、Veeva Vault APIドキュメントを参照してください。
コミュニティライブラリからVeeva Vaultをインストール
次の手順を実行して、コミュニティライブラリからVeeva Vaultコネクターをインストールします:
レシピエディターを開き、コネクターを検索します。または、コミュニティライブラリでコネクターを検索できます。
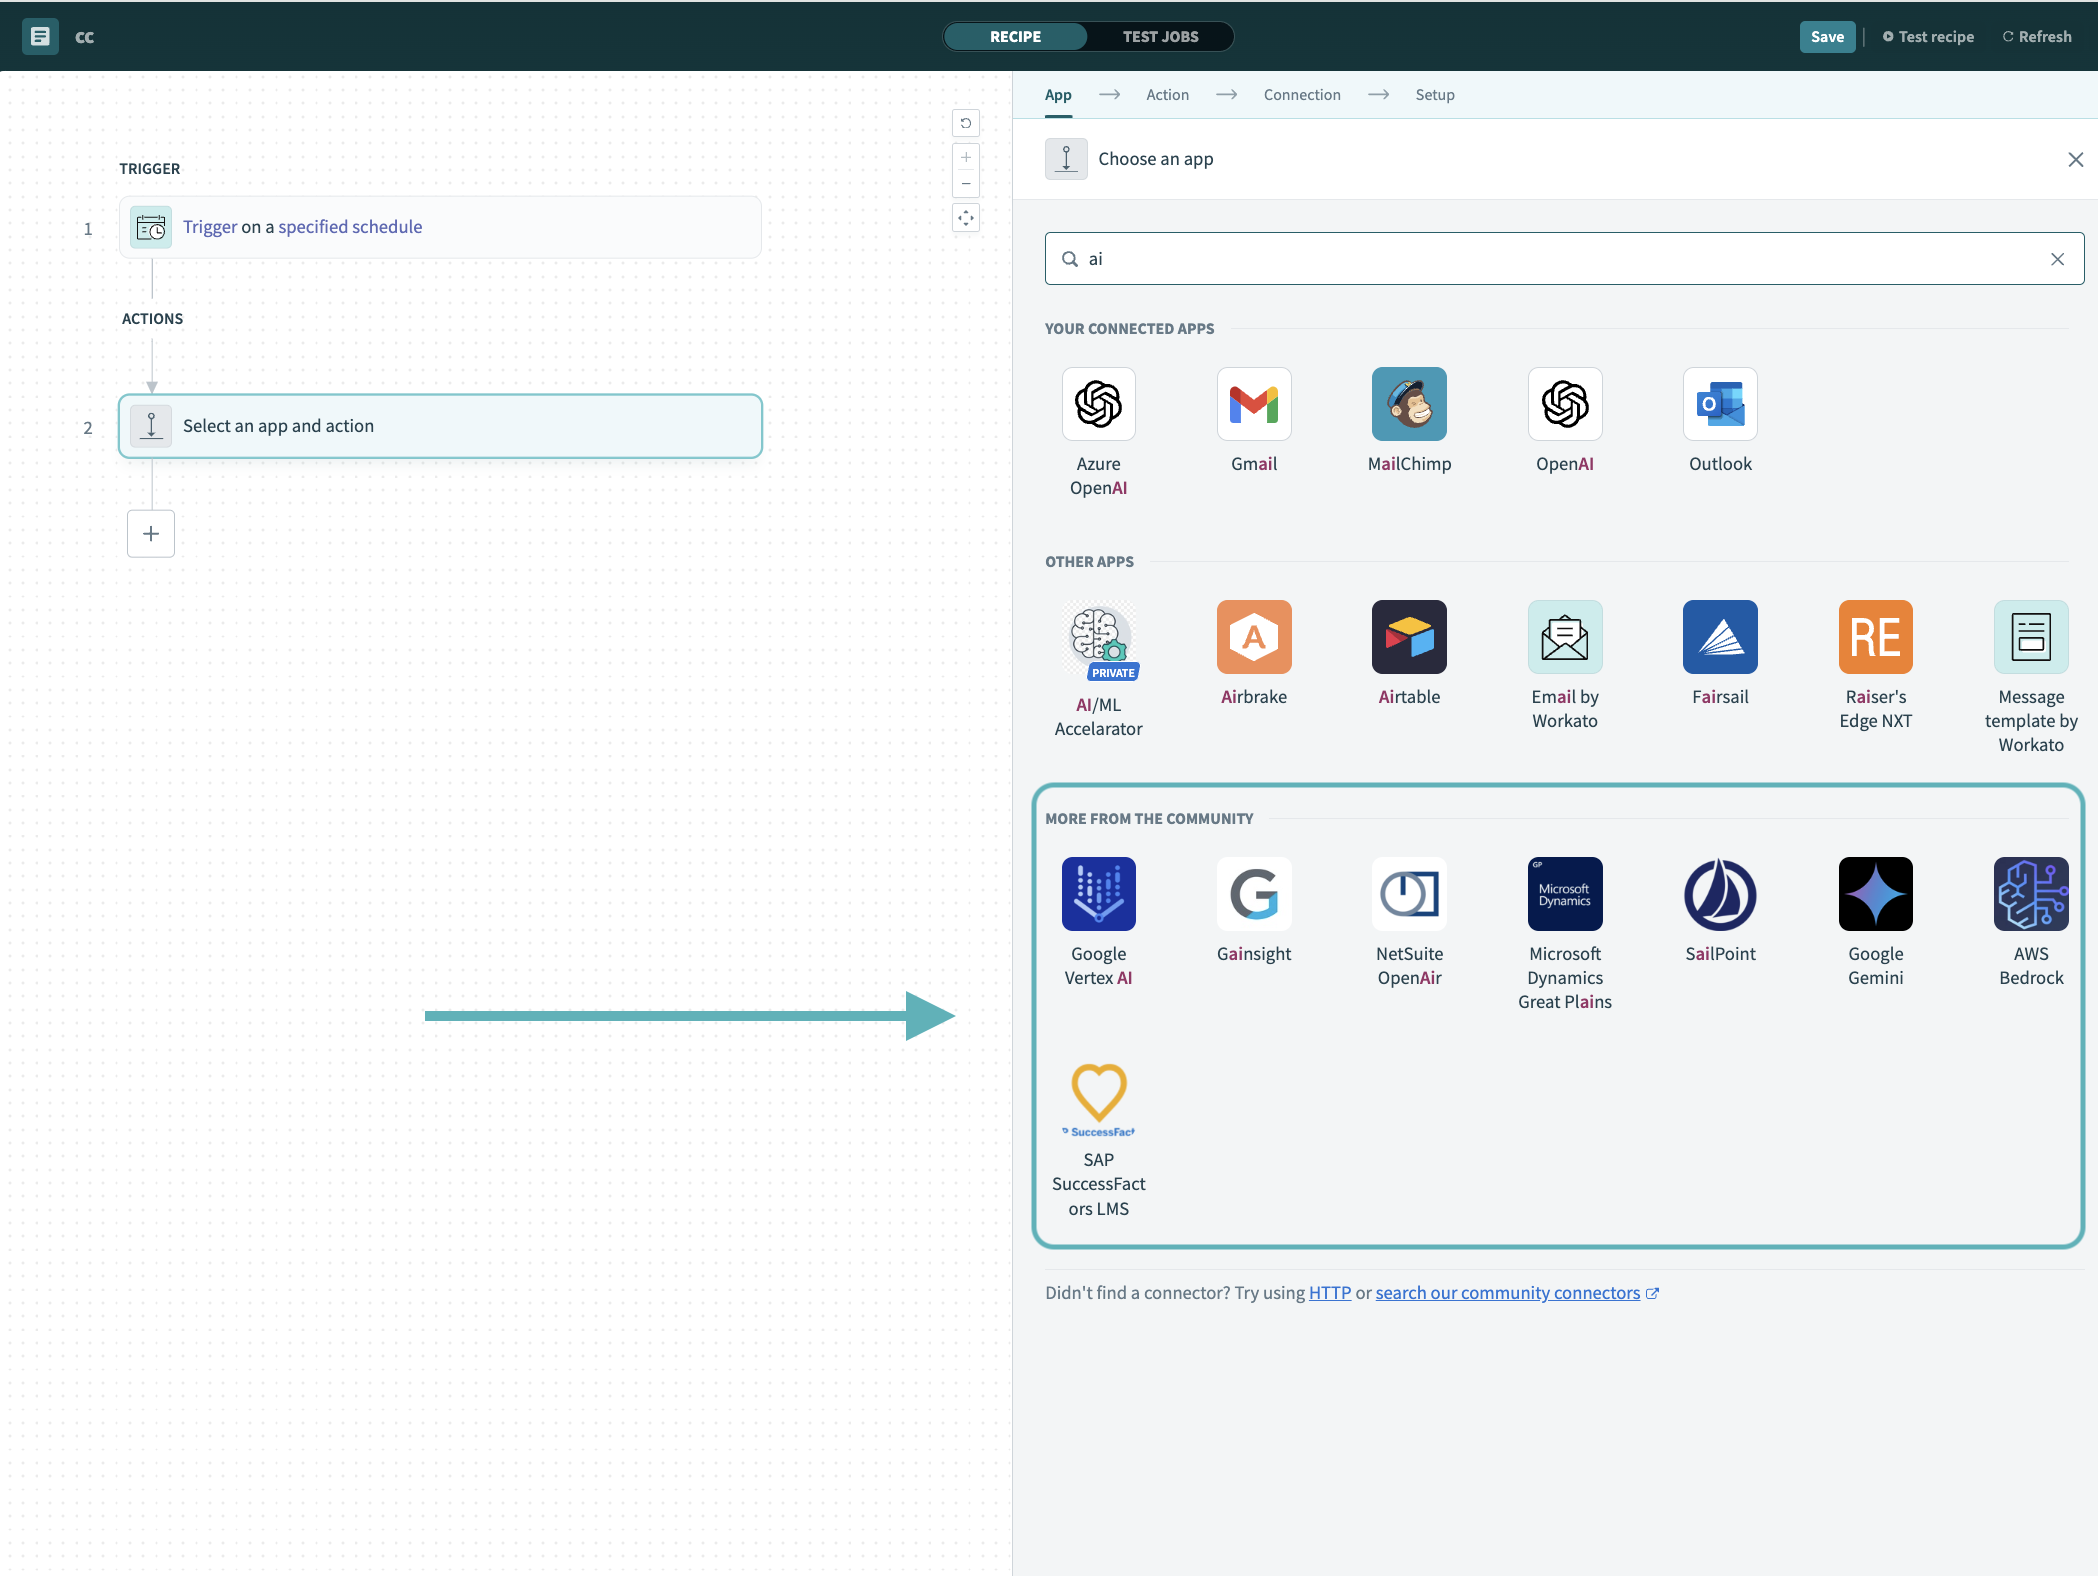 レシピエディターでコミュニティコネクターを検索
インストールするコミュニティコネクターを選択します。
インストールをクリックして、コミュニティライブラリからコネクターをインストールします。
 インストールをクリック
Release connector(コネクターをリリース)を選択します。または、ワークスペースにリリースする前にコネクターコードを確認して変更するには、コードを確認を選択します。
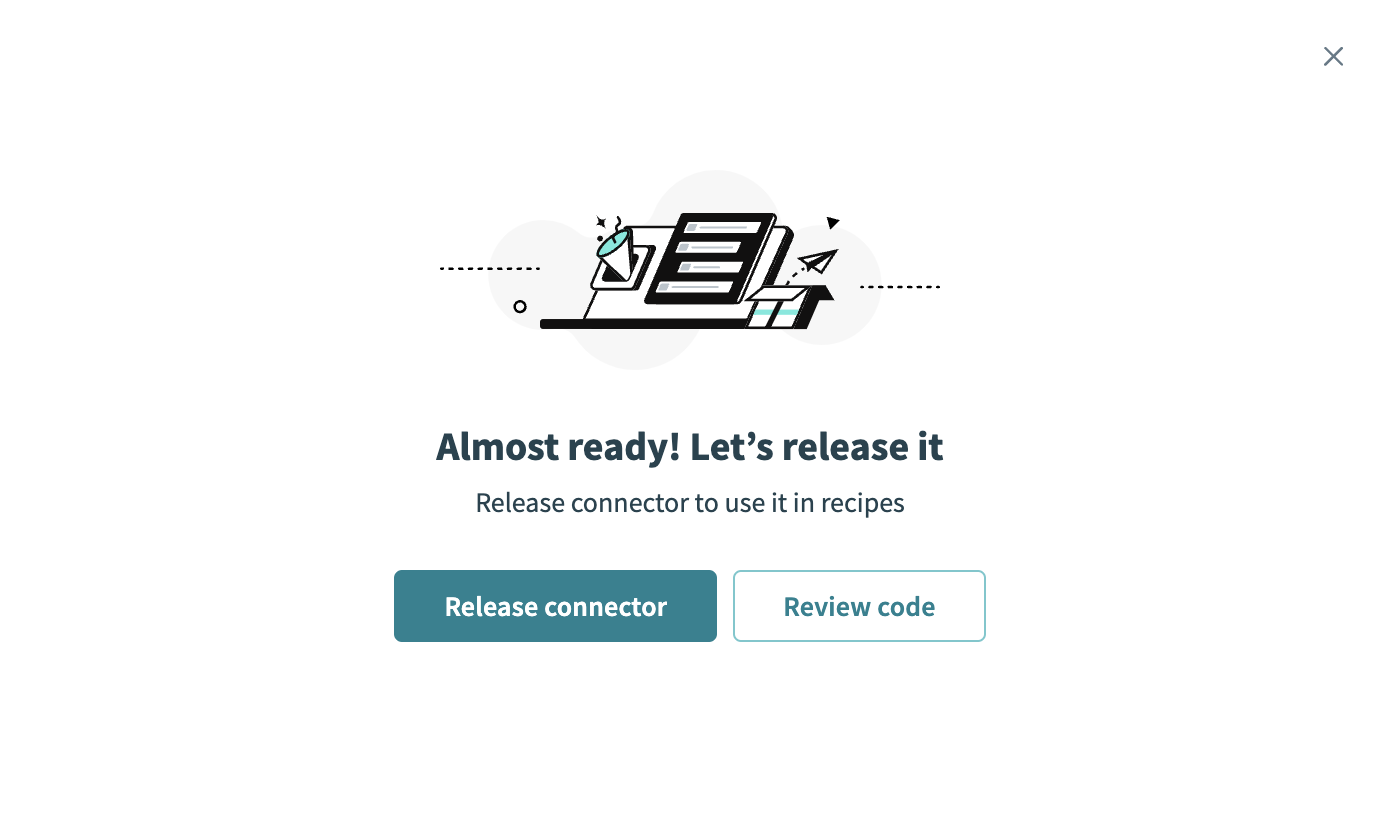 コネクターをリリース
コネクターに加えた変更を要約してから、リリースをクリックし、ワークスペースのコラボレーターがレシピでコネクターを使用できるようにします。
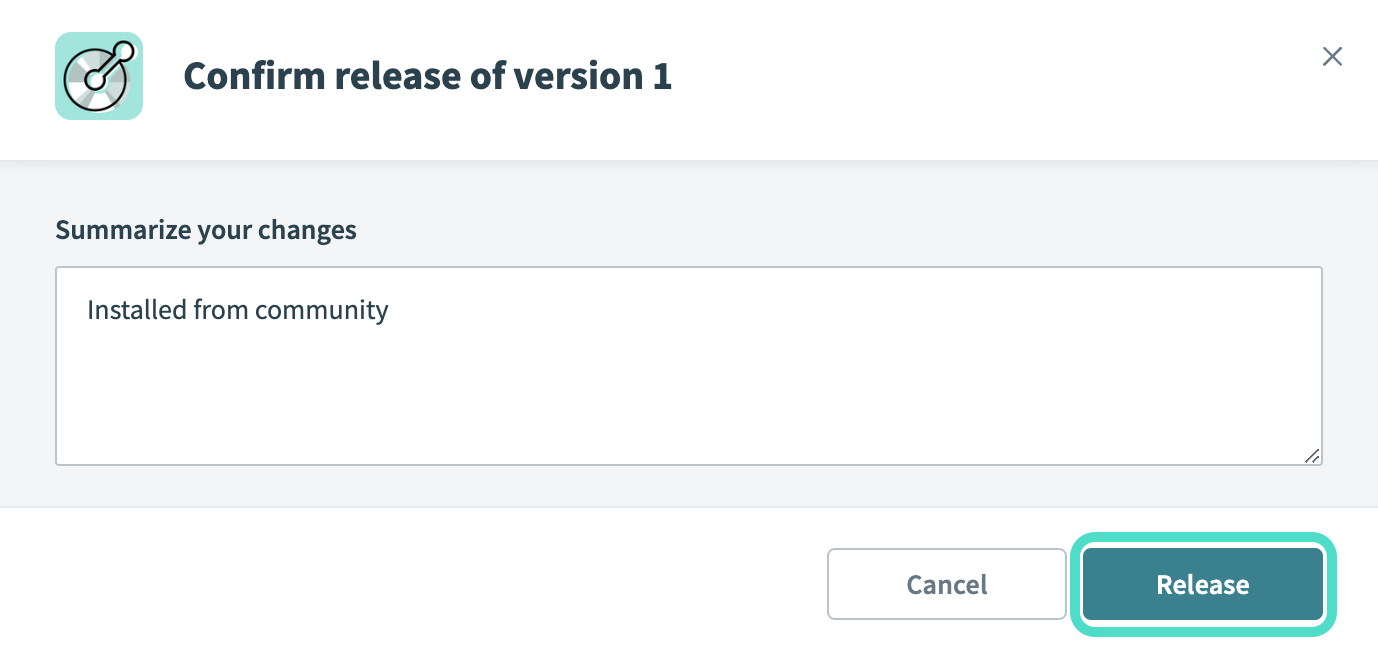 リリースの確認ダイアログ
コネクション設定
Veeva Vaultコネクターは、次の認証タイプをサポートしています:
基本認証
基本認証を使用してVeeva Vaultに接続します。
基本認証を使用してVeeva Vaultに接続
基本認証では、Vaultのユーザー名とパスワードを使用して認証します。
作成 > コネクションをクリックするか、Cを2回押します。
Veeva Vaultを検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
Vault DNSフィールドにVaultドメインを入力します。例: myvault.veevavault.com。 https://または末尾のスラッシュを含めないでください。
Authentication type(認証タイプ)ドロップダウンメニューからBasic authentication(基本認証)を選択します。
任意です。 API version(APIバージョン)ドロップダウンメニューからオプションを選択します。デフォルトは最新の一般提供(GA)バージョンです。このコネクターは、最新のGAバージョンと、最大2つ前までのGAバージョンをサポートしています。
Username(ユーザー名)フィールドにVaultユーザー名(通常はメールアドレス)を入力します。
Password(パスワード)フィールドにVaultパスワードを入力します。
接続をクリックします。
OAuth 2.0 OpenID認証
OAuth 2.0 OpenID認証を使用してVeeva Vaultに接続します。
Veeva Vaultの設定
OAuth 2.0 OpenID認証用にVeeva Vaultを設定するには、次の手順を完了します。
必要に応じてMICROSOFT ENTRA IDを使用する
必要に応じて、OAuth 2.0 OpenIDでMicrosoft Entra IDを設定できます。詳細については、Veeva Vaultドキュメントを参照してください。
Admin(管理者)>Settings(設定)>OAuth 2.0 / OpenID Connect Profiles(OAuth 2.0 / OpenID Connectプロファイル)に移動します。
Createをクリックします。
プロファイルのLabel(ラベル)とName(名前)を入力します。
プロファイルのStatus(ステータス)を選択します。設定が完了するまでは、プロファイルをInactive(非アクティブ)のままにしておくことをお勧めします。
任意です。プロファイルの説明を追加します。
OAuth 2.0 / OpenID Connect Configuration(OAuth 2.0 / OpenID Connect設定)で、Upload AS Metadata(ASメタデータをアップロード)ボタンを使用してASメタデータをアップロードします。
ドロップダウンからAuthorization Server Provider(認可サーバープロバイダー)を選択します。 20R2.2以降、ADFS / Azure ADオプションはADFSとAzure ADの2つに分割されています。 ADFSは値をADFSとして公開し、Azure ADは値をAzureとして公開します。
任意です。前の手順でADFSを選択した場合は、Preferred Authentication Library(優先認証ライブラリ)を選択します。デフォルト値はMSAL (ADFS 2019 or later)です。 ADFS 2019以降の場合はMSALを、それ以外の場合はADALを選択することをお勧めします。 Vault File Managerはこの設定を使用して、実行時に適切なMicrosoft Authentication Libraryを読み込みます。誤ったオプションを選択すると、カスタムクレームなど、IdP側の高度な設定オプションを使用できなくなる場合があります。
任意です。 Access Token JWKS Endpoint(アクセストークンJWKSエンドポイント)を入力します。このオプションは、前の手順でPingFederateを選択した場合にのみ使用できます。このフィールドには500文字の制限があります。
Identity Claim(IDクレーム)を選択します。 ASがデフォルトでid_tokenまたはaccess_tokenのsubクレームに一意のユーザー識別子を提供できるようにするには、Identity is in the "sub" claim(IDは"sub"クレームに含まれる)を選択します。 Identity is in another claim(IDは別のクレームに含まれる)を選択した場合は、代替クレームキーをClaim(クレーム)フィールドに入力します。このフィールドには100文字の制限があります。
User ID Type(ユーザーIDタイプ)として、Vault User Name(Vaultユーザー名)またはFederated ID(フェデレーションID)のいずれかを選択します。
任意です。オーディエンス制限検証を有効にするには、Perform strict Audience Restriction validation(厳密なオーディエンス制限検証を実行)チェックボックスを選択します。
任意です。 Client Applications(クライアントアプリケーション)でAdd(追加)をクリックし、認可サーバーとクライアントアプリケーション間のクライアントIDマッピングを設定するために必要なフィールドを入力します。
保存をクリックします。
OAuth 2.0 OpenID認証を使用してVeeva Vaultに接続
WorkatoでVeeva VaultへのOAuth 2.0 OpenID認証コネクションを設定するには、次の手順を完了します。
作成 > コネクションをクリックするか、Cを2回押します。
Veeva Vaultを検索し、アプリとして選択します。
コネクション名フィールドにコネクションの名前を入力します。
ロケーションドロップダウンメニューを使用して、コネクションを保存するプロジェクトを選択します。
Vault DNSフィールドにVaultドメインを入力します。例: myvault.veevavault.com。 https://または末尾のスラッシュを含めないでください。
Authentication type(認証タイプ)ドロップダウンメニューからOAuth 2.0 OpenID authentication(OAuth 2.0 OpenID認証)を選択します。
任意です。 API version(APIバージョン)ドロップダウンメニューからオプションを選択します。デフォルトは最新の一般提供(GA)バージョンです。このコネクターは、最新のGAバージョンと、最大2つ前までのGAバージョンをサポートしています。
Vaultで設定されたOAuth 2.0 OpenIDプロファイルID(Vault APIドキュメントのoauth_oidc_profile_id)をOAuth profile ID(OAuthプロファイルID)フィールドに入力します。
IDプロバイダーのOAuth 2.0トークンエンドポイントをIdP token endpoint(IdPトークンエンドポイント)フィールドに入力します。たとえば、Azure ADの場合: https://login.microsoftonline.com/{tenant}/oauth2/v2.0/token。
IDプロバイダーによって発行されたOAuth 2.0クライアントIDをClient ID(クライアントID)フィールドに入力します。
IDプロバイダーによって発行されたOAuth 2.0クライアントシークレットをClient secret(クライアントシークレット)フィールドに入力します。
任意です。 Scope(スコープ)フィールドにOAuth 2.0スコープを入力します。たとえば、Azure ADクライアント資格情報の場合は、{your-client-id}/.defaultを使用します。
接続をクリックします。
最終更新日: