MCP Gateway
MCP Gatewayは、Workatoで構成するMCPサーバー、Workatoの事前構築済みMCPサーバー、プロキシによって統合されたサードパーティサーバーなど、組織全体のMCPインタラクションを管理します。 MCP Gatewayは認可を適用し、トラフィック制限を管理し、監査およびオブザーバビリティデータを取得し、MCP環境全体にガバナンスポリシーを一律に適用します。
Gatewayは、すべてのMCPトラフィックの中心的な適用ポイントです。すべてのクライアントコネクションはGatewayを通過し、すべてのツール呼び出しはランタイムに到達する前に認証、認可、およびレート制限されます。
認証とアクセス制御
各MCPサーバーは次を使用します。
認証: エンドユーザーは、自分のIDをMCPサーバーに提供するために認証する必要があります。
認可: 認証済みユーザーが実行できることを、サーバーレベルと基盤となるツールのバックエンドの両方で確立します。
| 方法 | 用途 | |
|---|---|---|
| 認証 | • APIトークン • ユーザー名とパスワード(Workato Identity) • SSO(外部IdP) | APIトークン: 単一の共有資格情報。 Development、テスト、ヘッドレスサービスアクセス。 ユーザー名とパスワード: エンドユーザーはWorkato Identity資格情報でサインインします。 SSO: エンドユーザーは、Workato IdentityにフェデレーションされたOktaなどのIdPを通じてサインインします。 |
| 認可 | • エンドユーザーグループ • 検証済みユーザーアクセス(OAuth 2.0) | エンドユーザーグループ: サーバーレベルの認可により、ユーザーがアクセスできるMCPサーバーが決まります。 検証済みユーザーアクセス: 基盤となるツールのバックエンドコネクションに対するユーザー単位の認可。 |
認証
各MCPサーバーは、次の3つのアクセス方法のいずれかを使用します。
APIトークン(デフォルト): この方法では、Workatoが発行したトークンを使用します。 Workatoでは、Development、テスト、またはSSOを必要としないシナリオにこの方法を推奨しています。トークンを取り消すと、そのトークンを使用しているすべてのクライアントが直ちに切断されます。
ユーザー名とパスワード(Workato Identity): エンドユーザーは、Claude、Cursor、WindsurfなどのMCPクライアントから接続する際に、Workato Identityのユーザー名とパスワードで認証します。
SSO(外部IdP): エンドユーザーは、Oktaなど、Workato Identityにフェデレーションされた組織のアイデンティティプロバイダーを通じて認証します。これにより、ユーザーは組織のIdPを通じて一度サインインするだけで、Claude、Cursor、Windsurf、およびその他のMCPクライアントにアクセスできる、MCPクライアント全体でのシングルサインオンエクスペリエンスが提供されます。
詳細については、MCPアクセス方法を参照してください。
認可
Workato MCPは、次の2つのレイヤーで認可を提供します。
エンドユーザーグループによるサーバーレベルの認可: ユーザーがアクセスできるMCPサーバーを制御します。
サブグループを使用したツールレベルの認可:MCPサーバー内でユーザーがアクセスできるツールを制御します。
検証済みユーザーアクセスによるユーザー単位のバックエンド認可: MCPサーバーにアクセスした後に、ユーザーが基盤となるツールで実行できることを制御します。
エンドユーザーグループのサーバーレベル認可
エンドユーザーグループはサーバーレベルの認可を提供し、認証済みの各ユーザーがアクセスできるMCPサーバーを決定します。グループはWorkato Identityで管理できます。
すべてのユーザーをユーザーグループに追加する必要があります
ワークスペース所有者、管理者、およびコラボレーターには、MCPサーバーへのアクセスが自動的に付与されるわけではありません。自分自身を含むすべてのユーザーをエンドユーザーグループに追加する必要があります。エンドユーザーアクセスを付与するには、管理者権限が必要です。
詳細については、ユーザーグループのMCPサーバーアクセスを参照してください。
エンドユーザーグループのツールレベル認可
MCPサーバーのツールアクセスを管理して、ユーザーがアクセスを許可される特定のツールを決定できます。ツールレベルのロールベースアクセス制御(RBAC)では、個々のツールをMCPサーバーのエンドユーザーグループ内の特定のサブグループに制限できます。つまり、ユーザーがそのツールを呼び出すには、サーバーレベルのアクセス権と、そのツールに設定されたグループのメンバーシップが必要です。
ツールグループは、MCPサーバーのエンドユーザーグループのサブセットです。グループがMCPサーバーにすでに割り当てられていない限り、そのグループをツールに割り当てることはできません。
検証済みユーザーアクセスによるユーザー単位のバックエンド認可
エンドユーザーグループは、MCPサーバーへのアクセスを管理します。検証済みユーザーアクセスは、基盤となるツールへのアクセスを管理します。 OAuth 2.0認証は、エンドユーザーがMCPサーバーに対して認証された後、ユーザーのIDを基盤となるツールのバックエンドコネクションに伝播します。これにより、Salesforce、Gmail、およびその他のツールへのバックエンド呼び出しは、共有サービスアカウントではなく、呼び出し元ユーザーのIDと権限で実行されます。
MCP検証済みユーザーアクセス
検証済みユーザーアクセスはランタイムユーザーコネクションを通じて機能し、認証が必要なツールにアクセスするときに、各エンドユーザーが自分の資格情報で認証できるようにします。これにより、ワークフローは個々のユーザーのIDと権限を使用してアクションを実行します。詳細については、MCP検証済みユーザーアクセスを参照してください。
トラフィック管理
デフォルトでは、MCP serverへのリクエストにrate limitsまたは利用状況quotasは適用されません。 MCPサーバーにカスタムレート制限、利用状況クォータ、IP制限を追加できます。
レート制限は、リクエストを実行できる速度に上限を設け、トラフィックの急増を防ぐスロットリングメカニズムとして機能します。例:
時間単位のスロットリング
- 時間間隔:
1 hour - ツール呼び出し:
5,000 - 結果: MCPサーバーは、すべてのユーザー全体で1時間あたり最大5,000件のツール呼び出しを受け付けます。これにより、バックエンドシステムを圧迫する可能性のある突然の急増を防ぎます。
利用状況クォータは、一定期間にわたる累積消費量の合計を制御し、全体的なリソース消費を管理するために容量クォータを制限します。例:
月単位の利用状況クォータ
- 時間間隔:
1 month - ツール呼び出し:
1,000,000 - 結果: MCPサーバーには、100万件のツール呼び出しの月単位の利用状況クォータがあります。月次クォータがリセットされるまで、すべてのリクエストがブロックされます。
プラットフォームクォータ。 次のクォータはすべてのMCP serverに適用され、MCP serverの設定から変更することはできません:
| 説明 | クォータ | メモ |
|---|---|---|
| 単一のMCPサーバー(APIキー)に対して作成されるアクセストークンの最大数 | 50 | NA |
| IP許可リストまたはブロックリストあたりの最大エントリ数 | 500 | 許可IPリストとブロックIPリストに個別に適用されます。 |
| 上流MCPサーバーからツールリストを更新するためのレート制限 | 60秒あたり1リクエスト | NA |
| 同期ツール実行タイムアウト。この期間が経過すると、呼び出しは切り離され、バックグラウンドで続行されます。 | 30秒 | 設定できません。 |
| 同期フェーズ後のバックグラウンドでの継続を含む、ツール実行の合計タイムアウト。 | 300秒 | レシピ設定で設定します。このタイムアウトを超過したリクエストは、MCPクライアントにレスポンスを返しません。 |
Dynamic client registration (DCR)クォータ。 MCP clientsがWorkato MCP serverに登録するために行うDynamic client registration (DCR)リクエストには、次のrate quotasが適用されます:
| 説明 | クォータ |
|---|---|
| US Data CenterにおけるワークスペースあたりのDCRリクエストの時間単位レート制限 | 1時間あたり100,000リクエスト |
| US Data CenterにおけるワークスペースあたりのDCRリクエストの日次レート制限 | 1日あたり400,000リクエスト |
| US Data CenterにおけるワークスペースあたりのDCRリクエストの週次レート制限 | 1週間あたり500,000リクエスト |
詳細はMCPサーバーのクォータの設定を参照してください。
サードパーティMCPサーバーへのプロキシ
プロキシサーバーにより、MCPクライアントはWorkatoを通じてリモートのサードパーティMCPサーバーに接続できます。これにより、任意のMCPサーバーのツール、リソース、プロンプトを独自のMCPサーバーを通じて公開できます。
詳細は、プロキシMCPサーバーの作成およびプロキシMCPサーバー認証を参照してください。
可観測性
MCP実行の可観測性は、サーバーレベルでは活動ログ、ツールレベルでは実行トレースによって提供されます。
サーバーレベルのログ
サーバーレベルのログには、MCPサーバーが受信するすべてのツール呼び出しのアクティビティが表示されます。各エントリには、呼び出し元ユーザー、認証方法、ソースIP、ユーザーエージェント、ツール名、呼び出しの入力と出力、期間、および成功または失敗のステータスが取得されます。ログは、期間、ログタイプ、ログレベル、データフィールド、およびレシピIDでフィルタリングできます。
ログは、任意のSecurity Information and Event Management(SIEM)アプリにストリーミングできます。
詳細については、MCPサーバーログの表示を参照してください。
ツール実行トレース
各ツール呼び出しは、レシピのジョブ履歴にレシピジョブを生成します。ジョブには、アクション、コネクション、ステップ間の入力と出力、および発生したエラーを含む、ステップごとの完全な実行が表示されます。ユーザー名、ユーザーメールアドレス、ユーザーグループIDを含む呼び出し元ユーザーのIDが、ジョブコンテキストに伝播されます。これにより、レシピが実行するバックエンドアクションを、MCP呼び出しを開始したユーザーに帰属させることができます。
エンドツーエンドのトレーサビリティ
サーバーレベルのログとツール実行トレースは、あらゆるMCPインタラクションに対するエンドツーエンドのトレーサビリティを提供します。活動ログは、Gatewayに入るすべてのリクエストを取得します。レシピジョブ履歴は、リクエストによってトリガーされたすべてのダウンストリームアクションを取得します。どちらのレイヤーも呼び出し元ユーザーIDを取得するため、単一のMCPツール呼び出しを、Gatewayからレシピ実行を経由して、その呼び出しが接触したバックエンドシステムまで追跡でき、すべてが呼び出しを開始したユーザーに関連付けられます。
ガバナンス
MCPは、管理アクションのためのRBAC権限と監査証跡を提供します。
RBAC権限
きめ細かなRBAC権限は、MCPサーバーを作成、編集、削除、および管理するためのユーザー権限の割り当てに使用されます。詳細については、ロールベースのアクセス制御を使用したワークスペースコラボレーターの管理を参照してください。
監査証跡
すべての管理アクションは、アクター、リソース、および変更セットとともにログに記録されます。
- サーバー: 作成、名前変更、または削除
- ツール: 追加、削除、開始、または停止
- ポリシー変更:IP許可リストおよび拒否リスト、レート制限、利用状況クォータ
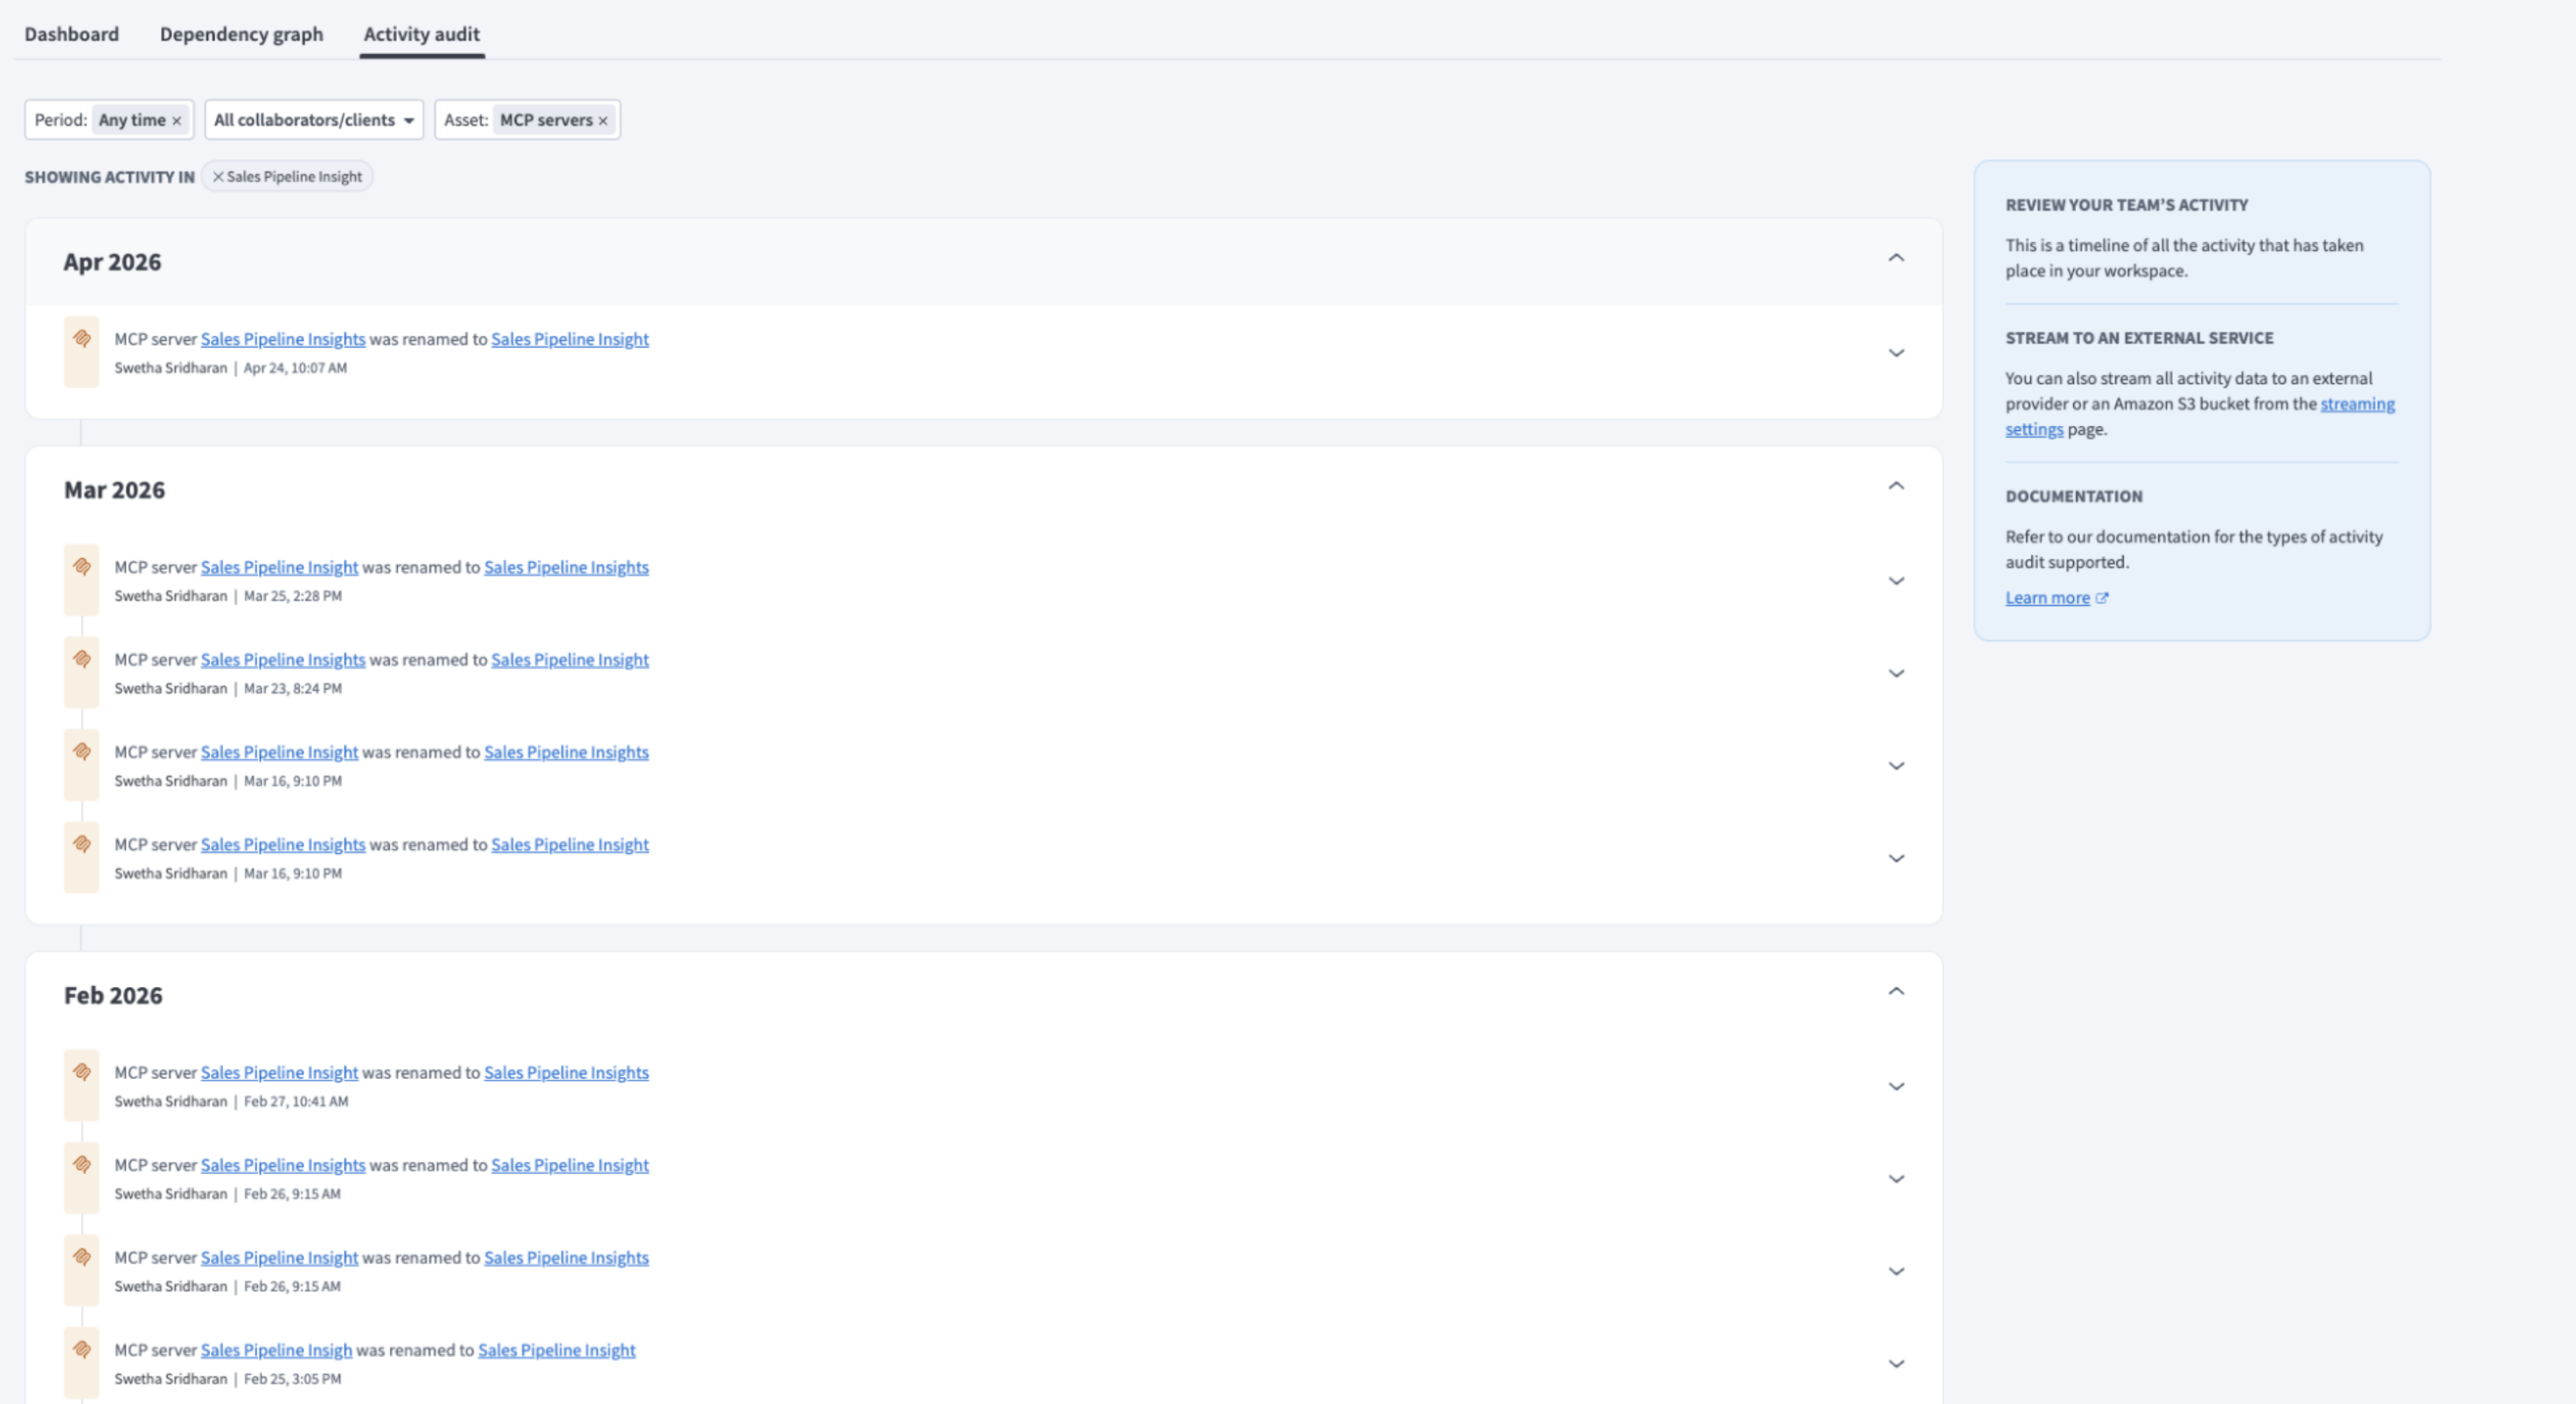 活動監査
AIROによる設計時ガバナンス
MCPはAIROによる設計時ガバナンスをサポートしています。これにより、ガバナンスガイドラインに準拠していないMCPサーバーを特定できます。
AIROによる設計時ガバナンスを使用するには、次の手順を実行します:
MCPサーバーのガバナンスガイドラインを含むプレイブックをAIROにアップロードします。または、新しいAIROチャットにプレイブックを添付できます。
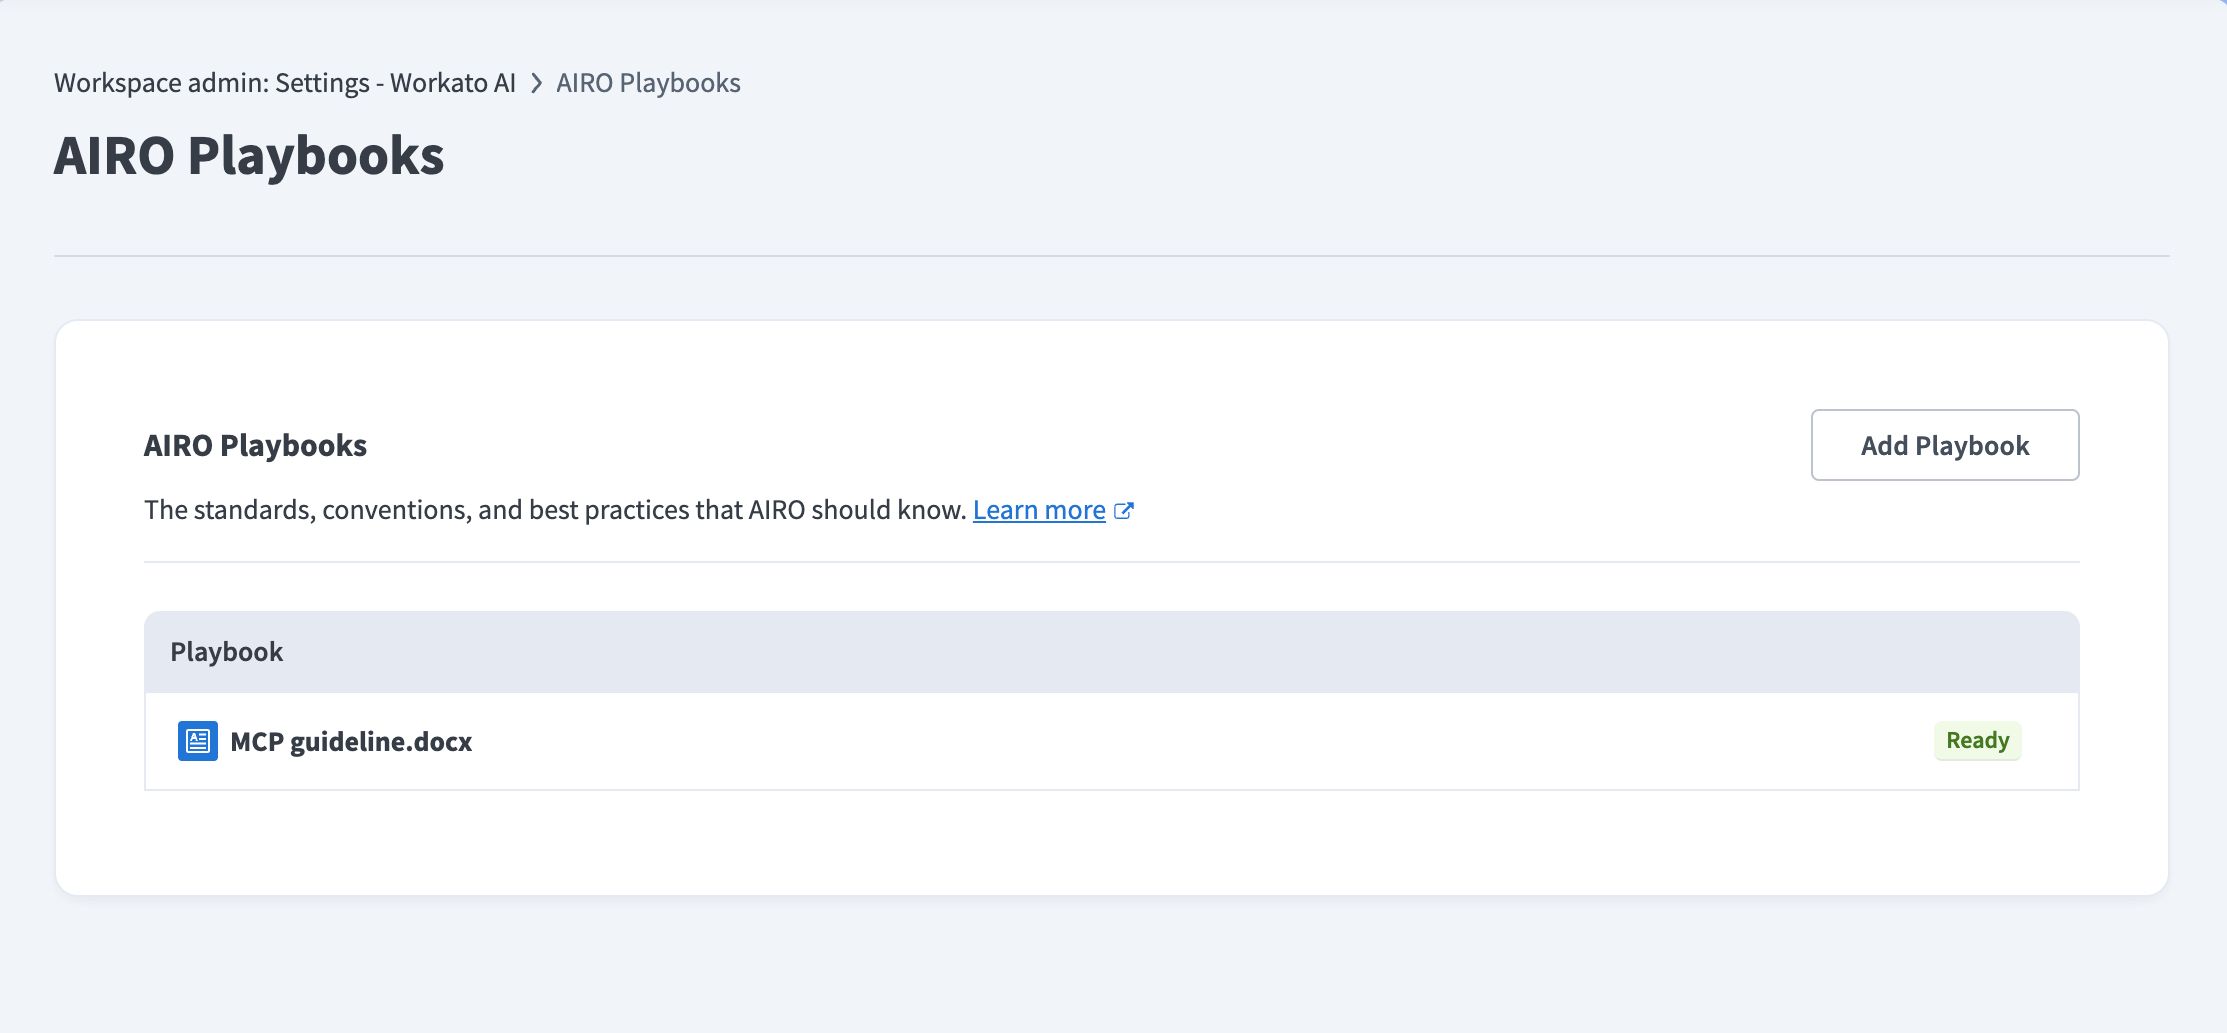 MCPガバナンスガイドラインをAIROにアップロード
AIROとのチャットを開始し、ガバナンスガイドラインに準拠していないMCPサーバーを特定するよう依頼します。
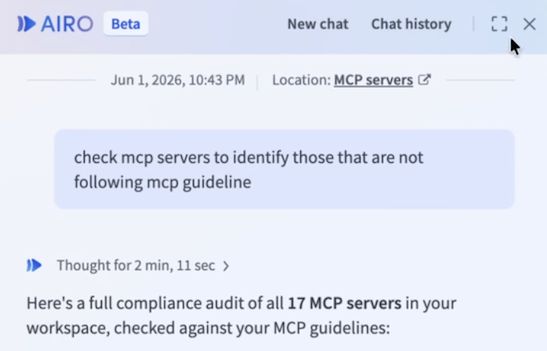 MCPサーバーのレビューをAIROに依頼
最終更新日: